为什么汽车行业需要可信的硅指纹
现代汽车正快速演进为智能物理 AI 平台。高级驾驶辅助系统(ADAS)、自动驾驶系统、智能座舱、机器人移动平台、电动汽车(EV)电源管理以及车联网(V2X)通信,越来越依赖 AI 模型在物理世界中进行感知、推理和行动。
在这些系统中,可信性不仅仅局限于保护软件和数据。每一个 AI 决策——从目标检测、路径规划到车辆控制——都依赖于执行工作负载的硬件平台是否真实可信。未经授权的硬件、假冒组件、受损的供应链或被盗凭证,都可能削弱整个 AI 系统的完整性。与此同时,安全关键系统中的一次硬件故障也可能带来危及生命的后果。
网络安全与功能安全这一双重挑战,已被两项里程碑式标准所规范:面向功能安全的 ISO 26262,以及面向汽车网络安全的 ISO/SAE 21434。随着 SoC 日益复杂,且设计人员从多个供应商采购组件,能够依赖预认证的硅级安全 IP 已不再只是便利选项,而是必要条件。
新思科技 Automotive PUF IP 正是为满足这一需求而推出——这是业界首个同时符合 ISO 26262/ASIL B 功能安全和 ISO/SAE 21434 网络安全标准的认证物理不可克隆函数(PUF)IP。该 IP 基于超过 15 年、已在全球超过 15 亿台设备中部署验证的 SRAM PUF 技术,为汽车应用提供硬件信任根。
为什么 SRAM PUF 是汽车领域理想的信任根
该 IP 的核心基于一个简单而精妙的原理:每个 SRAM 单元在上电时都会呈现不同的随机值,而该值取决于本地硅工艺差异。这实际上形成了一个独特且不可克隆的硅指纹,即物理不可克隆函数。基于这一指纹,可以派生出设备唯一的加密根密钥,而这些密钥从不会存储在非易失性存储器中。相反,它们会在每次需要时由 PUF 重新生成,并且只在芯片中短暂停留。由于密钥不会静态存储,即使攻击者能够物理接触芯片,也几乎无法克隆、提取或窃取密钥。
新思科技方法的根本差异在于其采用标准 SRAM——该资源在任何工艺技术初始发布时即可获得。该 IP 不受工艺节点限制:同一设计可适用于所有晶圆厂和工艺节点,无需针对每个节点进行调优,无需定制版图调整,也无需高成本的重新认证。而依赖定制模拟电路的其他 PUF 实现,则必须针对每个工艺节点进行调优和重新认证,从而增加时间、成本和重新流片风险。
对于需要在漫长产品生命周期中支持多个芯片变体的汽车 SoC 设计人员而言,这意味着更快的上市时间、更低的集成风险,以及显著的成本节省。
安全与网络安全:一体两面
在开发该 IP 的过程中,一个关键洞察是:功能安全与网络安全虽然从完全不同的角度进行分析,但在实现层面会在一定程度上趋同。功能安全关注的是:“当硬件发生故障时,设备是否仍能正确运行?”网络安全关注的是:“攻击者能否攻破设备的机密信息?”这两个问题的答案依赖于高度相似的机制。
在功能安全方面,新思科技 Automotive PUF 集成了冗余计算、先进的纠错机制以及存储器完整性检查。它会持续验证所有输入和关键内部逻辑,并以两个严重级别标记故障:可恢复错误(系统可继续运行)和关键错误(系统必须采取保护措施)。这使主机 SoC 能够获得所需信息,以判断车辆是否可以安全继续运行,或是否必须停车。
在网络安全方面,该 IP 包括侧信道防护、故障注入保护,以及覆盖所有数据路径的完整性保护。新思科技还进行了完整的威胁分析与风险评估(TARA),以识别并关闭潜在攻击路径,确保不存在后门,并确保密钥材料不会被攻击者访问。
这种协同效应非常显著:用于功能安全的冗余机制也能提升可用性,而可用性正是网络安全的核心要求之一;同时,用于网络安全的完整性保护也会直接增强故障检测能力。最终形成的是一个高效的单一 IP,可同时满足两项标准。
深入了解新思科技 Automotive PUF Premium:架构与特性
随着汽车逐渐走向软件定义,且 V2X 通信需要高频认证,绑定到每颗芯片的、以硬件为根基的强身份已经成为必需,而非可选项。
新思科技 Automotive PUF Premium 正是为提供这一基础而设计,将基于 SRAM 的身份生成与增强的功能安全及安全机制相结合。下方框图展示了该 IP 如何集成到 SoC 中,并与主处理器、DMA 引擎、系统存储器、NVM 和安全子系统相连接(图 1)。
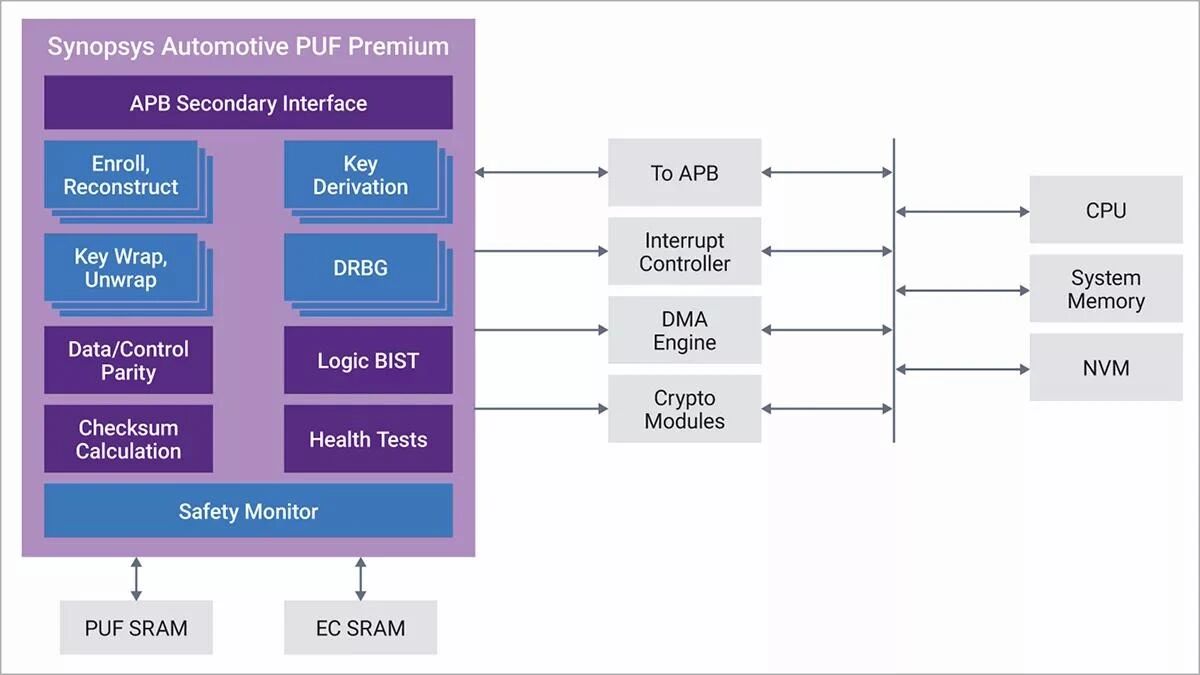
图1:新思科技 Automotive PUF Premium IP——展示其集成到 SoC 中的高层级框图
主要特性包括:
符合汽车标准并通过认证:符合 ISO 26262(ASIL B 随机硬件故障、ASIL D 系统性故障)功能安全标准,以及 ISO/SAE 21434 网络安全标准。
256 位密钥熵:基于 SRAM PUF 派生高强度加密根密钥。
符合 NIST 标准的随机位生成器:按照 NIST SP 800-90 A/B/C 在芯片上生成随机数。
设备唯一密钥及密钥派生与封装:可创建、封装并安全存储无限数量的密钥,即使存储在未受保护的 NVM 中也同样安全。
芯片内注册:芯片在内部生成自身根密钥,无需外部密钥注入,从而简化制造流程并提升供应链安全性。
安全密钥输出:通过专用硬件路径,将派生密钥受控地传输至其他加密模块。
PUF 监控与内建自测试(逻辑 BIST):提供健康监控和自诊断能力,确保现场应用可靠性。
硬件上下文输入:支持生命周期管理,实现从制造到生命周期终止的安全状态转换。
定制化硬件个性化:可根据特定应用需求进行可配置的个性化设置。
安全防护措施:针对侧信道攻击、故障注入和逆向工程提供先进保护。
新思科技 Automotive PUF Premium 配套提供一整套全面的功能安全与网络安全交付物,可简化集成并加速认证流程:
ISO 26262 功能安全:质量手册、DFMEA、FMEDA、安全手册、DFA、安全案例报告、ISO 26262 评估报告
ISO/SAE 21434 网络安全:接口报告、安全风险分析报告、网络安全案例报告、评估报告、IP-SIRT 服务
保障汽车全生命周期安全
基于 PUF 的信任根,其价值贯穿汽车生命周期的每一个阶段。在制造环节,PUF 无需从外部系统注入敏感根密钥——芯片会在内部生成自身独有的密钥,从而避免安全配置基础设施所带来的复杂性和成本。
在实际运行阶段,PUF 支持面向 V2X 通信的强设备认证、安全启动(在执行前验证固件完整性),以及加密数据绑定,确保敏感信息只能在其创建时对应的特定芯片上访问。对于如今已成为网联汽车标配的空中下载(OTA)更新,PUF 可提供加密锚点,确保更新真实可信且未被篡改。
久经考验,堪当重任
汽车环境严苛无比,而新思科技 SRAM PUF 技术正是为应对这类环境而打造。该技术已在 −40°C 至 150°C 的温度范围、极端电压条件以及数十年加速硅老化测试中完成了广泛表征。先进的纠错、数据去偏和抗老化算法,可确保 PUF 值在整个产品生命周期内保持高度稳定。其可靠性不仅有同行评审研究作为支撑,也已在超过 15 亿台已部署设备中得到验证。
新思科技 Automotive PUF 以单一、认证 IP 满足严格的功能安全与网络安全要求。它久经考验,建立在超过二十年的 SRAM PUF 研究基础之上,由公认的全球领先专家持续推动——这些环境对错误的容忍度几乎为零。同样经过验证的基础,也可自然延伸至相邻的关键任务市场,例如需要功能安全的工业机器人,以及患者安全依赖于设备完整性的医疗设备。
树立汽车硅安全的新标杆
随着汽车行业加速迈向自动驾驶、电动化和全面互联,每一个硅组件的安全性与功能安全都不容妥协。新思科技 Automotive PUF Premium IP 是首个在单一、成熟 PUF IP 中同时实现 ISO 26262/ASIL B 功能安全和 ISO/SAE 21434 网络安全合规的解决方案。该 IP 基于已在超过 15 亿台设备中部署的 SRAM PUF 技术,并获得 PSA Certified Level 3、SESIP Level 3、CC EAL6+ 以及 FIPS 140-3 readiness 等业界高等级认证支持。
对于汽车 SoC 设计人员而言,这意味着一条更快速、风险更低的合规路径——其信任根可在任何晶圆厂和工艺节点中无缝集成,无需针对不同工艺进行调优,并已在全球最极端的运行条件下经受了充分考验。